


Leina: 채팅 플랫폼과 비즈니스 앱을 아우르는 팀 AI 에이전트
하나의 Leina 인스턴스를 여러 채팅 플랫폼에서 사용하고, OpenConnector 권한 부여 게이트웨이를 통해 비즈니스 앱을 연결하며, 멤버와 그룹에 접근 권한을 할당하세요.
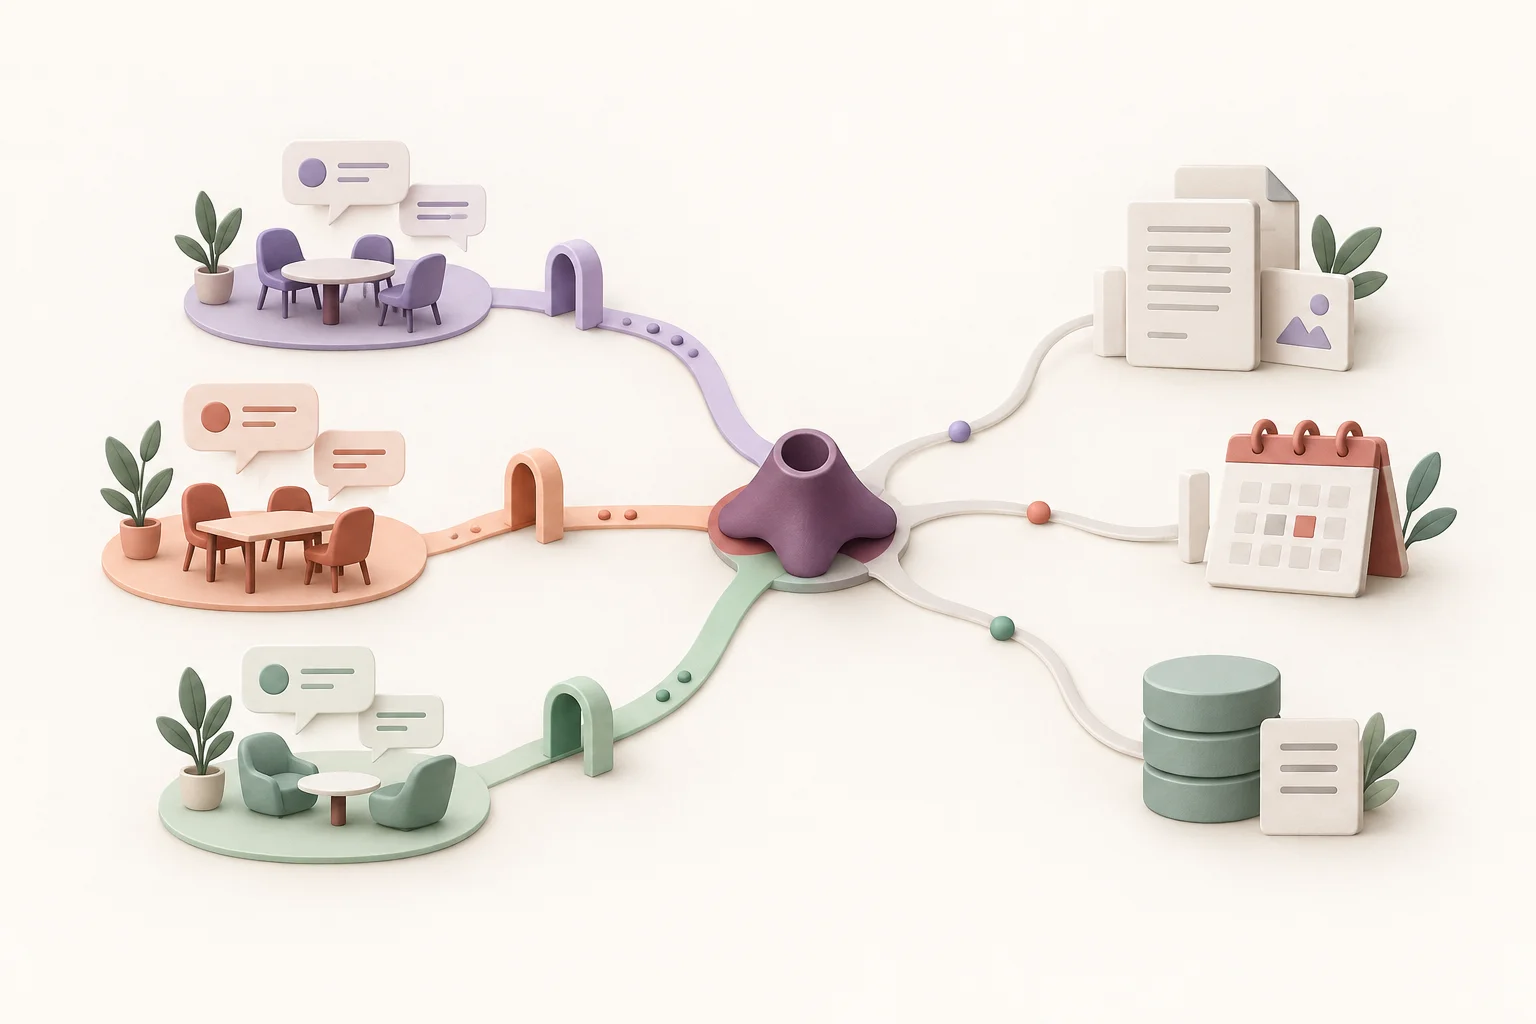
개념도: 여러 채팅 진입점, 공유 에이전트, 그리고 정의된 권한 내에서 연결된 비즈니스 앱.
AI 에이전트를 팀의 일상 업무에 도입하면 세 가지 실질적인 질문이 생깁니다. 사람들은 어디에서 에이전트와 상호작용할 것인가? 에이전트는 이미 사용 중인 데이터와 도구에 어떻게 접근할 것인가? 그리고 각 사람은 무엇에 접근할 수 있어야 하는가?
이 질문들은 서로 연결되어 있습니다. 유용한 팀 에이전트는 익숙한 대화에서 작동하고, 작업에 필요한 애플리케이션에 접근하며, 여러 사람이 사용할 때 접근 경계를 존중해야 합니다.
Leina는 이러한 요구를 중심으로 설계되었습니다: 지원되는 채팅 플랫폼 전반에 걸친 하나의 서버 측 인스턴스, OpenConnector 권한 부여 게이트웨이를 통한 비즈니스 앱 연결, 그리고 멤버와 그룹에 할당된 권한.
채팅 플랫폼 전반에 걸친 하나의 Leina 인스턴스
팀은 종종 하나 이상의 메시징 환경에서 작업합니다. 일부 멤버는 WeCom에서 협업하고, 다른 멤버는 Discord를 사용할 수 있습니다. 플랫폼마다 별도의 에이전트를 유지하면 설정 및 관리 작업이 추가됩니다.
하나의 Leina 서버 측 인스턴스는 여러 지원 채팅 플랫폼에 연결할 수 있습니다. 팀 멤버는 단지 또 다른 채팅 진입점을 추가하기 위해 별도 인스턴스를 구매하지 않고도 원하는 플랫폼에서 해당 인스턴스와 상호작용할 수 있습니다. 플랫폼 가용성과 사용 요금은 현재 요금제에 따라 달라집니다.
팀은 기존 워크 그룹으로 시작하여 필요에 따라 다른 플랫폼으로 확장할 수 있습니다. 사람들은 자신이 잘 아는 채팅 도구를 유지하고 그곳에서 Leina에 작업을 할당합니다.
채팅은 작업의 진입점을 제공하고, 연결된 비즈니스 앱은 작업을 완료하는 데 필요한 데이터와 작업을 제공합니다. 채팅 접근을 설정한 후 팀은 관련 앱 연결을 구성할 수 있습니다. 각 진입점에는 여전히 적절한 연결 권한 세트가 필요합니다.
팀 채팅에서 비즈니스 앱으로
flowchart TB
  accTitle: 팀 채팅에서 비즈니스 앱으로
  accDescr: WeCom과 Discord가 하나의 Leina 인스턴스에 연결됩니다. OpenConnector가 연결된 문서와 비즈니스 데이터에 대한 접근을 승인합니다. 앱 유형은 예시입니다.
  subgraph CHAT["채팅 플랫폼"]
    W("WeCom"):::channel
    D("Discord"):::channel
  end
  W --> L("Leina
하나의 서버 인스턴스"):::agent
  D --> L
  L --> G("OpenConnector
권한 부여 게이트웨이"):::gateway
  subgraph APPS["승인된 앱"]
    F("문서"):::resource
    B("업무 기록"):::resource
  end
  G --> F
G --> BOpenConnector를 통한 비즈니스 앱 연결
AI 에이전트가 달성할 수 있는 것은 접근할 수 있는 비즈니스 시스템과 그 연결이 허용하는 작업에 달려 있습니다.
Leina는 자체 보안 권한 부여 게이트웨이인 OpenConnector를 사용합니다. 발행 시점에 이 게이트웨이는 1,500개 이상의 제공자와 16,000개 이상의 작업을 지원합니다. 이 수치는 게이트웨이의 연결 범위를 설명하며, 모든 계정이 모든 서비스나 작업을 활성화했다는 의미는 아닙니다.
제공자는 연결할 수 있는 서비스를 나타냅니다. 작업은 해당 커넥터가 노출하는 작업입니다. 동일한 앱에서 레코드를 읽기, 생성, 업데이트하려면 서로 다른 지원 작업과 권한이 필요할 수 있습니다.
이러한 폭넓은 범위는 팀이 기존 도구를 중심으로 작업을 구축할 수 있는 더 많은 방법을 제공합니다. 연결된 애플리케이션이 관련 작업을 지원하고 계정에 접근 권한이 있으면, Leina는 프로젝트 문서를 찾거나, 비즈니스 레코드를 요약하거나, 준비된 결과를 지정된 대상에 작성하는 데 도움을 줄 수 있습니다.
실제 범위는 커넥터, 승인된 계정 및 해당 권한에 따라 달라집니다. 통합에서 시작하여 작업에 필요한 작업을 확인하고 적절한 계정을 연결하세요.
권한 부여 게이트웨이는 이러한 접근 아키텍처의 일부입니다. 비즈니스 앱 접근은 게이트웨이를 통해 인증 및 승인되며, 에이전트는 구성된 권한 내에서 애플리케이션을 호출합니다. 계정 권한 부여는 채팅에 비밀번호나 원시 액세스 토큰을 붙여넣지 않고 연결 과정을 통해 이루어집니다.
멤버와 그룹을 위한 권한
개인 에이전트는 주로 사용자의 계정과 데이터에 대한 접근이 필요합니다. 공유 조직 에이전트는 더 명확한 경계가 필요합니다: 어떤 멤버가 어떤 연결을 사용할 수 있고, 어떤 그룹이 어떤 비즈니스 정보에 접근할 수 있는가?
Leina는 멤버와 그룹에 할당된 권한으로 조직 사용을 지원합니다. 팀은 다양한 참여자에 대해 허용된 접근을 정의하면서 에이전트를 공유할 수 있습니다.
영업, 프로젝트 전달, 외부 참여자와의 대화를 처리하는 팀을 생각해 보세요. 접근 요구 사항에는 다음이 포함될 수 있습니다:
- 영업 멤버는 고객 후속 조치와 관련된 연결과 작업이 필요합니다.
- 프로젝트 멤버는 프로젝트 전달에 사용되는 문서와 레코드에 대한 접근이 필요합니다.
- 외부 참여자가 있는 그룹은 해당 대상에 적합한 정보와 작업만 받아야 합니다.
이는 권한 구성으로 표현해야 할 비즈니스 경계의 예시입니다. 사람들의 책임과 완료해야 할 작업에 따라 접근을 할당하세요. 사용 가능한 범위는 커넥터, 계정 권한 및 팀 설정에 따라 달라집니다.
이러한 경계는 연결과 권한 부여 설정을 통해 구현되어야 합니다. 별도의 채팅 그룹을 만드는 것은 앱 권한을 대체하지 않으며, 대화 컨텍스트와 장기 기억이 그룹별로 자동으로 격리된다는 의미도 아닙니다. 사용 지침은 권한 및 데이터 접근을 참조하세요.
이 접근 방식은 조직이 에이전트의 비즈니스 앱 접근을 제어하고, 더 많은 멤버와 그룹이 사용하기 시작할 때 과도하거나 부적절한 권한의 위험을 줄이는 데 도움이 됩니다.
공유 에이전트, 정의된 접근
flowchart TB
  accTitle: 공유 에이전트, 정의된 접근
  accDescr: 멤버 및 그룹 권한과 비즈니스 계정 권한 부여가 OpenConnector를 통해 사용할 수 있는 데이터와 작업을 정의합니다. 범위 밖의 리소스는 호출에 사용할 수 없습니다.
  M("구성원 + 그룹
권한"):::channel
  C("앱 계정
권한 부여"):::channel
  M --> G("OpenConnector
범위가 지정된 업무 접근"):::agent
  C --> G
  G --> A("범위 내
데이터 및 작업"):::resource
  G -.-> X("범위 외
접근 불가"):::restricted명확하게 정의된 하나의 작업으로 시작하세요
세 가지 기능은 하나의 워크플로에서 함께 작동합니다. 팀 멤버가 익숙한 채팅 플랫폼에서 작업을 요청합니다. Leina는 승인된 앱 연결을 사용하여 필요한 정보를 찾고 구성된 권한 내에서 작동합니다.
초기 작업의 경우 명확한 범위와 검증하기 쉬운 출력을 선택하세요. 문서 검색을 지원하는 앱을 연결한 후 다음과 같은 요청을 시도해 보세요:
연결된 프로젝트 문서에서 이번 주 회의록을 찾아주세요. 결정 사항과 미해결 질문을 요약하고, 원본 문서 링크를 포함해주세요. 이 작업에서는 문서만 읽어주세요.
출처와 기간을 실제 앱, 프로젝트 및 날짜로 바꾸세요. 출처가 올바른지, 참여자가 적절한 접근 권한을 가지고 있는지, 결과가 완전한지 확인하세요. 메시지, 게시 또는 레코드 변경과 관련된 작업의 경우 먼저 초안을 요청하고 실행 전에 대상과 내용을 검토하세요.
팀이 연결, 접근 범위 및 결과를 검증한 후에는 더 많은 멤버와 그룹으로 워크플로를 확장할 수 있습니다. 시작 가이드에서는 채팅 연결, 계정 권한 부여 및 첫 작업 할당을 다룹니다.
채팅 접근부터 비즈니스 앱 연결 및 멤버 권한에 이르기까지, Leina는 팀이 일상 업무에 AI 에이전트를 도입할 수 있는 실용적인 경로를 제공합니다.
계속 읽기
- 채팅 플랫폼 전반의 하나의 에이전트: 채팅 접근과 앱 연결을 구분하고 하나의 그룹에서 확장하세요.
- OpenConnector와 안전한 앱 연결: 읽기 전용 작업으로 제공자, 작업 및 계정 권한 부여를 확인하세요.
- 멤버 및 그룹 권한: 접근 범위를 계획하고, 출력 대상을 검토하고, 경계를 검증하세요.